Datenschutz (DSGVO) in der Schreinerei
Jede Schreinerei verarbeitet ständig personenbezogene Daten: Anfragen, Aufmaßtermine in fremden Wohnungen, Fotos, Rechnungen, Lohn und Krankmeldungen. Datenschutz heißt dabei nicht Aktenberge, sondern ein paar feste Regeln – wer sie kennt, erledigt das Wesentliche an zwei Nachmittagen. Dieser Leitfaden zeigt, was für Betriebe mit fünf bis fünfzig Beschäftigten wirklich zählt, mit einem Check, wo der eigene Betrieb steht.
Datenschutz in acht Bausteinen
Ein Klick führt zum Abschnitt:
- 1BestandsaufnahmeVerarbeitungsverzeichnis: welche Daten, wofür, wie lange
- 2InformierenDatenschutzhinweise für Kunden und Beschäftigte
- 3Dienstleister einbindenAuftragsverarbeitungsverträge
- 4Daten schützenZugänge, Updates, Verschlüsselung, Backups
- 5LöschenFristen festlegen, einmal im Jahr aufräumen
- 6Website und WerbungDatenschutzerklärung, Cookies, E-Mail-Werbung
- 7BeschäftigtePersonaldaten, Fotos, Vertraulichkeit
- 8DatenpanneBinnen 72 Stunden richtig reagieren
DSGVO-Check: Wo steht dein Betrieb?
Abhaken, was erledigt ist – der Check zeigt die wichtigsten offenen Punkte und ob ein Datenschutzbeauftragter nötig ist:
Mitgezählt werden auch Teilzeitkräfte, Azubis und Chefs – wer nur gelegentlich eine Nachricht liest, nicht.
0 von 12 Punkten erledigt
0 von 12 erledigt
Datenschutzbeauftragter
Nach heutigem Stand nicht nötig – die Grenze liegt bei 20 Personen. Die übrigen Pflichten gelten trotzdem, und du bist selbst verantwortlich.
Als Nächstes
- 1Verzeichnis von Verarbeitungstätigkeiten angelegt
- 2Datenschutzhinweise für Kunden – im Angebot, auf dem Kundendatenblatt oder per Link
- 3Datenschutzerklärung und Impressum auf der Website, Schriften und Karten ohne ungefragte Datenübertragung
- 4Auftragsverarbeitungsverträge mit Cloud-, Software- und IT-Dienstleistern
Wo in der Schreinerei Daten anfallen
Personenbezogen sind alle Angaben zu einer erkennbaren Person – auch die Adresse auf dem Aufmaßblatt, das Foto aus der Küche des Kunden und die Telefonnummer im Montagekalender. Jede Verarbeitung braucht eine Rechtsgrundlage und eine Löschfrist:
Bereich
Anfrage und Angebot
- Daten
- Name, Adresse, Telefon, E-Mail, Wünsche, Fotos vom Raum
- Rechtsgrundlage
- Vertragsanbahnung
- Löschen nach
- Ohne Auftrag nach etwa einem Jahr, Angebote als Geschäftsbrief nach sechs Jahren
Bereich
Auftrag und Rechnung
- Daten
- Wie oben, dazu Aufmaß, Pläne, Rechnungsdaten
- Rechtsgrundlage
- Vertrag, gesetzliche Aufbewahrung
- Löschen nach
- Rechnungen nach acht, Geschäftsbriefe nach sechs Jahren
Bereich
Projektfotos für Website und Social Media
- Daten
- Fotos aus der Wohnung des Kunden, eventuell Personen
- Rechtsgrundlage
- Einwilligung
- Löschen nach
- Bei Widerruf löschen
Bereich
Beschäftigte
- Daten
- Personalakte, Lohn, Arbeitszeit, Krankmeldungen, Führerschein
- Rechtsgrundlage
- Arbeitsvertrag, Gesetz
- Löschen nach
- Je nach Unterlage, meist bis Ende der Aufbewahrungsfrist nach Austritt
Bereich
Bewerbungen
- Daten
- Lebenslauf, Zeugnisse, Kontaktdaten
- Rechtsgrundlage
- Bewerbungsverfahren
- Löschen nach
- Etwa sechs Monate nach der Absage
Bereich
Lieferanten und Subunternehmer
- Daten
- Ansprechpartner, Kontaktdaten
- Rechtsgrundlage
- Vertrag, berechtigtes Interesse
- Löschen nach
- Mit Ende der Geschäftsbeziehung und der Aufbewahrungsfristen
Bereich
Website-Kontaktformular, Newsletter
- Daten
- Name, E-Mail, Nachricht
- Rechtsgrundlage
- Anfrage, beim Newsletter Einwilligung
- Löschen nach
- Nach Erledigung bzw. Abmeldung
Für die meisten Daten braucht es keine Einwilligung: Was für Angebot und Auftrag nötig ist, deckt der Vertrag, was gesetzlich aufbewahrt werden muss, das Gesetz. Eine Einwilligung braucht es vor allem für Fotos zur Veröffentlichung, Newsletter und Werbung.
Das Verzeichnis von Verarbeitungstätigkeiten
Das Verzeichnis (Art. 30 DSGVO) ist die Bestandsaufnahme: welche Daten der Betrieb wofür verarbeitet, wer Zugriff hat, wohin sie gehen, wann sie gelöscht werden und wie sie geschützt sind.
Für eine Schreinerei reichen meist sechs bis zehn Einträge – die Zeilen der Tabelle oben sind ein guter Anfang: Kundenaufträge, Buchhaltung, Lohn und Personal, Bewerbungen, Website, Lieferanten. Die Aufsichtsbehörden der Länder bieten kostenlose Muster an. Die Ausnahme für Betriebe unter 250 Beschäftigten hilft praktisch nie, weil sie nur für gelegentliche Verarbeitungen ohne Risiko und ohne Gesundheitsdaten gilt.
Ein Eintrag als Beispiel
Kunden und Beschäftigte informieren
Wer Daten erhebt, muss die Betroffenen informieren: wer verantwortlich ist, wofür die Daten genutzt werden, auf welcher Grundlage, an wen sie gehen, wie lange sie bleiben und welche Rechte bestehen (Art. 13 DSGVO).
- Für Kunden: ein kurzer Datenschutzhinweis im Angebot oder auf dem Kundendatenblatt mit Link auf die ausführliche Fassung auf der Website
- Für Beschäftigte: ein eigenes Informationsblatt zu Personalakte, Lohn, Zeiterfassung und Fahrzeugen bei der Einstellung
- Für Bewerber: Hinweis in der Stellenanzeige oder in der Eingangsbestätigung
- Auskunftsersuchen innerhalb eines Monats beantworten – vollständig, mit Kopie der Daten
Dienstleister: der Auftragsverarbeitungsvertrag
Verarbeitet ein Dienstleister personenbezogene Daten nach deiner Weisung, braucht es einen Vertrag über die Auftragsverarbeitung (Art. 28 DSGVO). Fehlt er, ist das schon für sich ein Verstoß.
| Dienstleister | AV-Vertrag nötig? |
|---|---|
| Kalkulations-, Auftrags- und Buchhaltungssoftware in der Cloud | Ja – meist im Kundenkonto zum Abschließen |
| Cloud-Speicher, E-Mail-Anbieter, Webhoster | Ja |
| IT-Dienstleister mit Fernwartung | Ja |
| CAD- oder Planungsprogramm mit Kundendaten in der Cloud | Ja |
| Steuerberatung, Rechtsanwalt, Bank | Nein – sie handeln eigenverantwortlich |
| Subunternehmer, der beim Kunden montiert | In der Regel nein – Vertraulichkeit trotzdem vereinbaren |
Liegen die Daten bei einem Anbieter außerhalb der EU, kommt die Frage nach der Übermittlung in Drittländer dazu. Für die USA gilt seit 2023 ein Angemessenheitsbeschluss für Anbieter, die sich zertifiziert haben. Viele Branchenprogramme lassen sich auch mit Servern in der EU betreiben – im Zweifel die einfachere Wahl.
Daten schützen: was wirklich hilft
Die DSGVO verlangt „geeignete technische und organisatorische Maßnahmen“. In der Praxis verhindern ein paar Grundregeln die meisten Vorfälle:
| Bereich | Maßnahme |
|---|---|
| Zugänge | Eigene Konten statt Sammelpasswort, lange Passwörter, Passwortmanager, zweiter Faktor für E-Mail und Cloud |
| Geräte | Updates automatisch, Festplatten von Laptops und Handys verschlüsselt, Bildschirmsperre, Fernlöschung für Diensthandys |
| Datensicherung | Regelmäßig, mindestens eine Kopie außer Haus oder in der Cloud, Wiederherstellung einmal im Jahr testen |
| Berechtigungen | Nur wer es braucht, sieht Personal- und Lohndaten; Zugänge beim Austritt sofort sperren |
| Papier | Personalakten und Kundenordner verschlossen, Fehldrucke und alte Unterlagen schreddern statt Altpapier |
| Vorsicht bei Anhängen und Links, Verteiler mit BCC, sensible Unterlagen nicht unverschlüsselt an Sammeladressen |
Löschen: Fristen festlegen, einmal im Jahr aufräumen
Daten dürfen nur so lange gespeichert werden, wie es der Zweck verlangt – und keine Sekunde kürzer, als das Steuer- und Handelsrecht vorschreibt.
- Angebote, aus denen kein Auftrag wurde: Kontaktdaten nach etwa einem Jahr löschen, das Angebot selbst als Geschäftsbrief sechs Jahre aufbewahren
- Rechnungen und Buchungsbelege acht, Geschäftsbriefe sechs, Bücher zehn Jahre – danach löschen
- Bewerbungen abgelehnter Bewerber nach etwa sechs Monaten – länger nur mit Einwilligung für einen Bewerberpool
- Personalakten nach dem Austritt nur, was für Zeugnis, Rente und Aufbewahrungspflichten nötig ist
- Einmal im Jahr, etwa im Januar, löschen und vernichten, was fällig ist – in Software, Postfächern und Papierordnern
Welche Unterlage wie lange aufbewahrt werden muss, zeigt der Aufbewahrungsrechner unter Aufbewahrungspflichten und GoBD.
Website, Werbung und Bewertungen
Die Website ist die sichtbarste Stelle – und die einzige, die Mitbewerber und Abmahnvereine ohne Weiteres prüfen können.
- Impressum und Datenschutzerklärung von jeder Seite aus mit einem Klick erreichbar
- Cookies und Tracking, die nicht technisch nötig sind – etwa Analyse- oder Werbe-Cookies –, nur nach Einwilligung über ein Banner
- Schriften und Skripte möglichst vom eigenen Server laden; Karten und Videos erst nach Klick einbinden
- Kontaktformular verschlüsselt (https), nur abfragen, was für die Anfrage nötig ist
- Newsletter nur mit bestätigter Einwilligung (Double-Opt-in) und Abmeldelink
- E-Mail-Werbung und Bewertungsanfragen an Kunden nur mit Einwilligung oder unter den engen Bedingungen der Bestandskundenregel
Projektfotos
Fotos fertiger Arbeiten sind die beste Werbung einer Schreinerei – und die häufigste Datenschutzfrage.
| Foto | Was es braucht |
|---|---|
| Möbel in der Werkstatt | Nichts Besonderes |
| Raum beim Kunden, keine Personen, keine Adresse erkennbar | Zustimmung des Kunden empfohlen – die Wohnung ist seine Privatsphäre |
| Kunde oder Familie erkennbar | Einwilligung der abgebildeten Personen, schriftlich |
| Eigene Beschäftigte auf Website oder Social Media | Einwilligung in Textform, freiwillig und widerrufbar |
| Hausnummer, Namensschild, Fotos an der Wand | Vor der Veröffentlichung entfernen oder unkenntlich machen |
Formulierung für das Angebot
WhatsApp und andere Messenger
Auf der Baustelle ist der Messenger oft das schnellste Werkzeug – Fotos vom Aufmaß, kurze Absprachen mit dem Kunden. Datenschutzrechtlich heikel ist vor allem der Abgleich des Adressbuchs.
- Diensthandys oder ein getrennter Arbeitsbereich, in dem der Messenger keinen Zugriff auf private Kontakte hat
- Kunden vorher fragen, ob sie über den Messenger kommunizieren möchten
- Wichtiges – Maße, Freigaben, Änderungswünsche – zusätzlich in die Projektakte übernehmen
- Für die interne Kommunikation gibt es Alternativen mit Servern in der EU und AV-Vertrag
Beschäftigte und ihre Daten
Personal- und Lohndaten gehören zu den sensibelsten Daten im Betrieb – Krankmeldungen sind Gesundheitsdaten.
- Alle Beschäftigten, die mit Daten arbeiten, schriftlich auf Vertraulichkeit verpflichten und einmal im Jahr kurz unterweisen
- Personalakten nur für Chef und Lohnbuchhaltung zugänglich, Krankmeldungen getrennt von der übrigen Akte
- Arbeitszeiterfassung: nur, was nötig ist – Beginn, Ende, Pausen, Auftrag; keine heimliche Ortung
- Videoüberwachung nur zum Schutz von Eigentum, mit Hinweisschild und nie in Pausen- oder Umkleideräumen
- Beim Austritt: Zugänge sperren, Diensthandy zurücksetzen, nicht mehr benötigte Daten löschen
KI-Werkzeuge wie Chatbots sind praktisch für Texte und Angebote – Kundendaten oder Personaldaten gehören aber nur in Werkzeuge mit AV-Vertrag.
Wenn doch etwas passiert: die Datenpanne
Ein gestohlener Laptop, eine E-Mail mit Kundendaten an die falsche Adresse, ein Trojaner, der die Festplatten verschlüsselt: Für solche Fälle gilt eine kurze Frist.
- 1
Eindämmen
Gerät vom Netz, Passwörter ändern, falsch versandte E-Mail zurückrufen und den Empfänger um Löschung bitten, verlorenes Diensthandy fernlöschen.
- 2
Bewerten
Welche Daten, wie viele Personen, wie wahrscheinlich ist ein Schaden? Ein verschlüsselter verlorener Laptop ist meist kein meldepflichtiger Fall, eine Ransomware-Attacke auf die Kundendatenbank schon.
- 3
Melden – binnen 72 Stunden
Besteht ein Risiko für die Betroffenen, muss die Panne innerhalb von 72 Stunden nach Bekanntwerden der Datenschutz-Aufsichtsbehörde des Landes gemeldet werden – online über deren Formular. Bei hohem Risiko werden auch die Betroffenen informiert.
- 4
Dokumentieren
Jede Panne – auch die nicht meldepflichtige – kommt mit Ablauf, Bewertung und Maßnahmen in eine kurze Dokumentation. Sie ist Pflicht und zeigt im Ernstfall, dass der Betrieb sorgfältig war.
Ausblick: was sich ändern könnte
Datenschutz soll für kleine und mittlere Unternehmen einfacher werden – beschlossen ist davon noch wenig (Stand Oktober 2026):
- Die EU-Kommission hat im November 2025 vorgeschlagen, das Verarbeitungsverzeichnis erst ab 750 Beschäftigten oder bei hohem Risiko zu verlangen. Bis zu einem Beschluss gilt die bisherige Regel.
- Die Bundesregierung hat angekündigt, die deutsche Pflicht zum Datenschutzbeauftragten ab 20 Personen bis Ende 2026 abzuschaffen. Ein Gesetz dazu gibt es noch nicht.
- Die übrigen Pflichten – Information, Sicherheit, Löschung, Verträge mit Dienstleistern – bleiben auch nach diesen Plänen bestehen.
Die häufigsten Stolpersteine
Die meisten Probleme entstehen im Alltag, nicht in den großen Systemen:
| Stolperstein | Abhilfe |
|---|---|
| Kundendaten in privaten WhatsApp-Chats | Diensthandy oder getrennter Arbeitsbereich, Business-App ohne Zugriff auf das private Adressbuch. |
| Fotos aus Kundenwohnungen ohne Einwilligung online | Vor der Veröffentlichung fragen und die Einwilligung schriftlich festhalten. |
| Bewertungsanfrage per E-Mail an jeden Kunden | Werbung im Sinne des Gesetzes – Einwilligung einholen oder die Bestandskundenregel genau einhalten. |
| Website bindet Schriften und Karten direkt von Google ein | Schriften lokal hosten, Karten erst nach Klick laden. |
| Kein Vertrag mit dem Software-Anbieter | Auftragsverarbeitungsvertrag im Kundenkonto abschließen und ablegen. |
| Sammelpasswort für alle | Eigene Zugänge und zweiter Faktor – auch für die Werkstatt-Tablets. |
| Kundendaten in KI-Chats eingegeben | Personenbezogene Daten vorher entfernen oder ein Werkzeug mit Auftragsverarbeitungsvertrag nutzen. |
Vorlagen für Kundendaten und KI
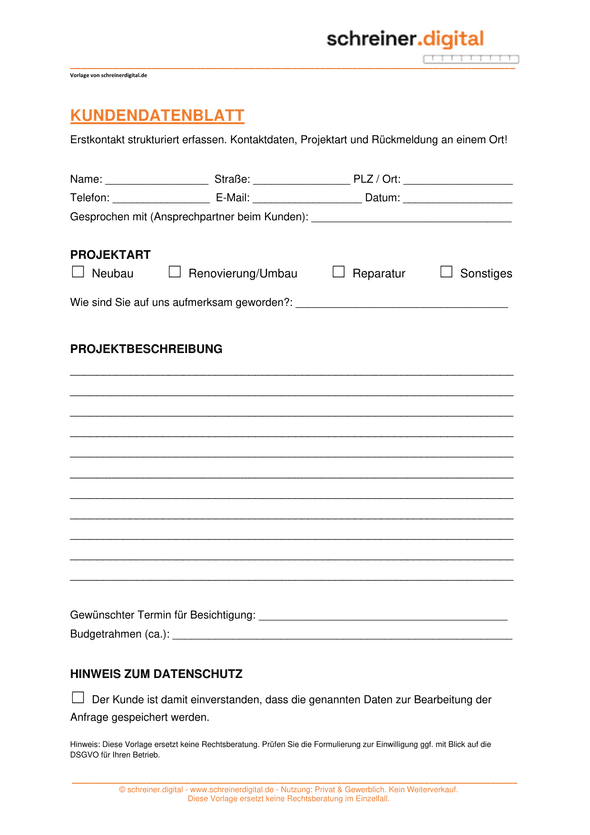
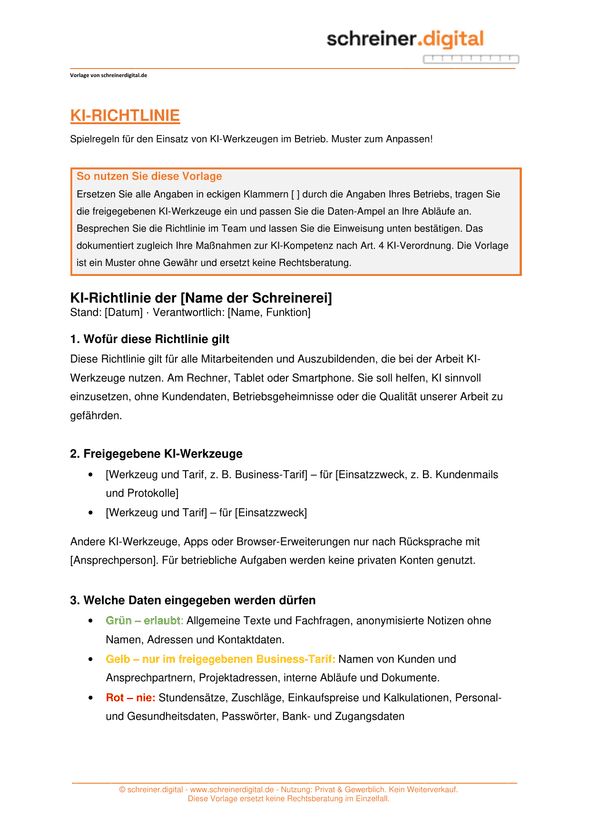
Das Kundendatenblatt erfasst beim Erstkontakt nur, was für Angebot und Auftrag nötig ist – mit Platz für den Datenschutzhinweis und die Zustimmung zu Projektfotos. Die KI-Richtlinie regelt, welche Daten in KI-Werkzeuge dürfen und welche nicht.
Häufig gestellte Fragen (FAQ)
Muss ein kleiner Betrieb wirklich ein Verarbeitungsverzeichnis führen?
In aller Regel ja. Die Ausnahme für Unternehmen unter 250 Beschäftigten greift nur, wenn die Verarbeitung lediglich gelegentlich erfolgt, kein Risiko birgt und keine besonderen Datenkategorien betrifft. Kunden- und Lohndaten verarbeitet eine Schreinerei aber laufend, und Krankmeldungen sind Gesundheitsdaten. Die EU-Kommission hat vorgeschlagen, die Grenze auf 750 Beschäftigte anzuheben und die Pflicht dann nur bei hohem Risiko zu verlangen – beschlossen ist das noch nicht (Stand Oktober 2026).
Ab wann brauche ich einen Datenschutzbeauftragten?
Nach heutigem Stand, wenn in der Regel mindestens 20 Personen ständig mit der automatisierten Verarbeitung personenbezogener Daten beschäftigt sind (§ 38 BDSG), unabhängig davon in bestimmten Sonderfällen. Die Bundesregierung hat angekündigt, die deutsche 20-Personen-Regel bis Ende 2026 abzuschaffen; dann gälte nur noch die engere Pflicht aus der DSGVO. Die übrigen Datenschutzpflichten bleiben in jedem Fall – ohne Beauftragten trägt der Chef sie selbst.
Ist mein Steuerberater ein Auftragsverarbeiter?
Nein. Steuerberater arbeiten bei Buchhaltung und Lohnabrechnung eigenverantwortlich und weisungsfrei, dafür braucht es keinen Auftragsverarbeitungsvertrag. Anders bei Software-Anbietern, Cloud-Speichern, Webhostern und IT-Dienstleistern mit Fernzugriff: Sie verarbeiten Daten nach deiner Weisung und brauchen einen AV-Vertrag.
Darf ich Fotos von fertigen Projekten zeigen?
Fotos ohne erkennbare Personen und ohne Hinweise auf die Adresse sind meist unproblematisch. Weil aber auch eine Wohnung viel über ihre Bewohner verrät, ist eine kurze schriftliche Zustimmung des Kunden der sichere Weg – am besten schon im Angebot oder bei der Abnahme abgefragt. Sind Personen erkennbar, braucht es ihre Einwilligung. Eine Einwilligung kann widerrufen werden; das Foto muss dann entfernt werden.
Darf ich Kunden per E-Mail um eine Bewertung bitten?
Eine Bewertungsanfrage ist nach der Rechtsprechung des Bundesgerichtshofs Werbung. Ohne Einwilligung ist sie per E-Mail nur unter der Bestandskundenregel erlaubt: E-Mail-Adresse beim Auftrag erhalten, Werbung für eigene ähnliche Leistungen, Hinweis auf das Widerspruchsrecht schon bei der Erhebung und in jeder Nachricht, kein Widerspruch. Einfacher ist es, bei der Abnahme zu fragen und eine Karte mit QR-Code mitzugeben.
Darf ich WhatsApp im Betrieb nutzen?
Das Problem ist weniger der Chat als das Adressbuch: WhatsApp gleicht die Kontakte des Telefons mit dem Anbieter ab, auch die von Menschen, die nicht zugestimmt haben. Wer WhatsApp beruflich nutzt, sollte ein Diensthandy oder einen getrennten Arbeitsbereich ohne Zugriff auf private Kontakte nutzen, WhatsApp Business einsetzen und Kunden vorher fragen, ob sie über WhatsApp kommunizieren möchten. Pläne und Aufmaße gehören außerdem in die Projektakte, nicht nur in den Chat.
Darf ich die Werkstatt per Video überwachen oder die Firmenwagen orten?
Eine Kamera zum Schutz vor Einbruch und Diebstahl ist möglich, wenn sie erforderlich ist, mit Hinweisschild und nicht auf Pausen- oder Sozialräume gerichtet; eine Dauerüberwachung der Beschäftigten bei der Arbeit ist unzulässig. GPS-Ortung von Firmenwagen geht für Einsatzplanung und Diebstahlschutz, aber nicht als Leistungskontrolle, und die Beschäftigten müssen informiert sein. Gibt es einen Betriebsrat, hat er mitzubestimmen.
Wie hoch ist das Risiko eines Bußgelds wirklich?
Bei kleinen Betrieben eher gering, solange sie die Grundpflichten erfüllen und bei Beschwerden kooperieren. Häufiger sind Beschwerden von Kunden oder ehemaligen Beschäftigten, Auskunftsersuchen mit kurzer Frist und Schadensersatzforderungen nach einer Datenpanne. Seit einem Urteil des Europäischen Gerichtshofs von 2024 dürfen außerdem Mitbewerber Datenschutzverstöße abmahnen – etwa auf der Website.
Weiterführend
Wie lange Unterlagen aufbewahrt werden müssen, bevor sie gelöscht werden dürfen, zeigen die Aufbewahrungspflichten, welche Daten die Arbeitszeiterfassung braucht, die Arbeitszeiterfassung. Wie Kundenkommunikation über Messenger und E-Mail sauber läuft, beschreibt die Kundenkommunikation.
Stand: Oktober 2026. Alle Angaben ohne Gewähr und keine Rechtsberatung im Einzelfall. Für eine verbindliche Einschätzung wende dich an eine auf Datenschutzrecht spezialisierte Kanzlei oder einen externen Datenschutzbeauftragten; die Aufsichtsbehörden der Länder beraten auch kleine Betriebe.